Segurança unificada onde quer que o trabalho aconteça

Proteja usuários, aplicativos, dispositivos e dados em todo o local de trabalho moderno.

QUALIDADE COMPROVADA
Desafios e soluções

A era da IA está redefinindo a segurança de rede

Casos de uso

Explore a plataforma em ação

Evite ameaças mais cedo. Simplifique operações. Proteja cada ambiente de forma consistente.
Visão geral da plataforma

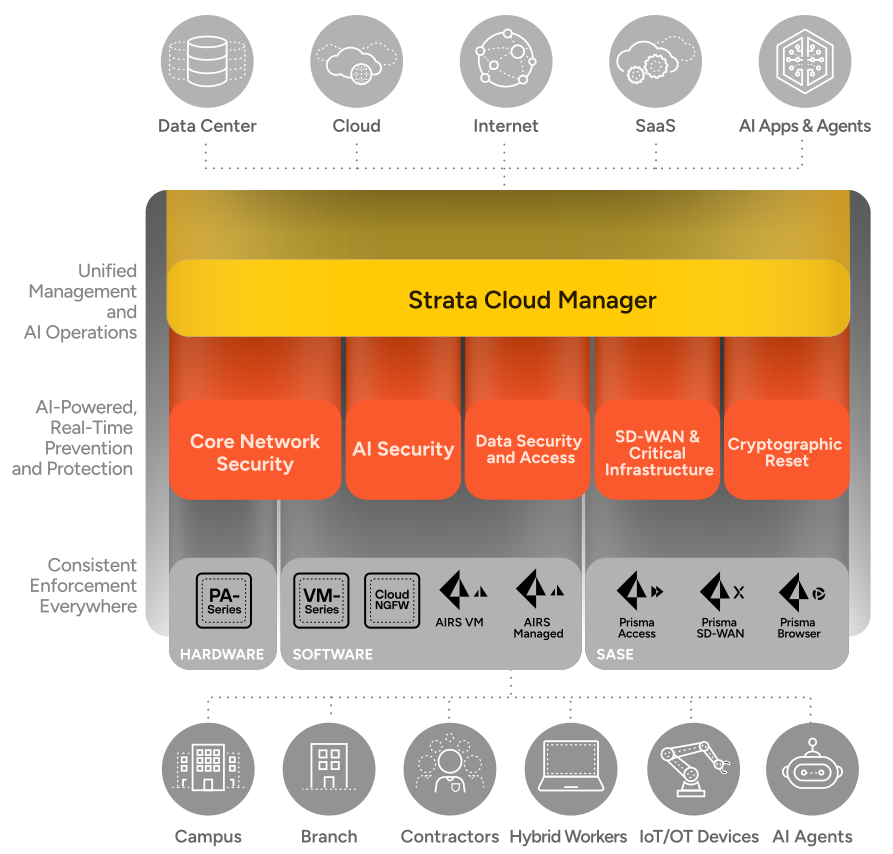
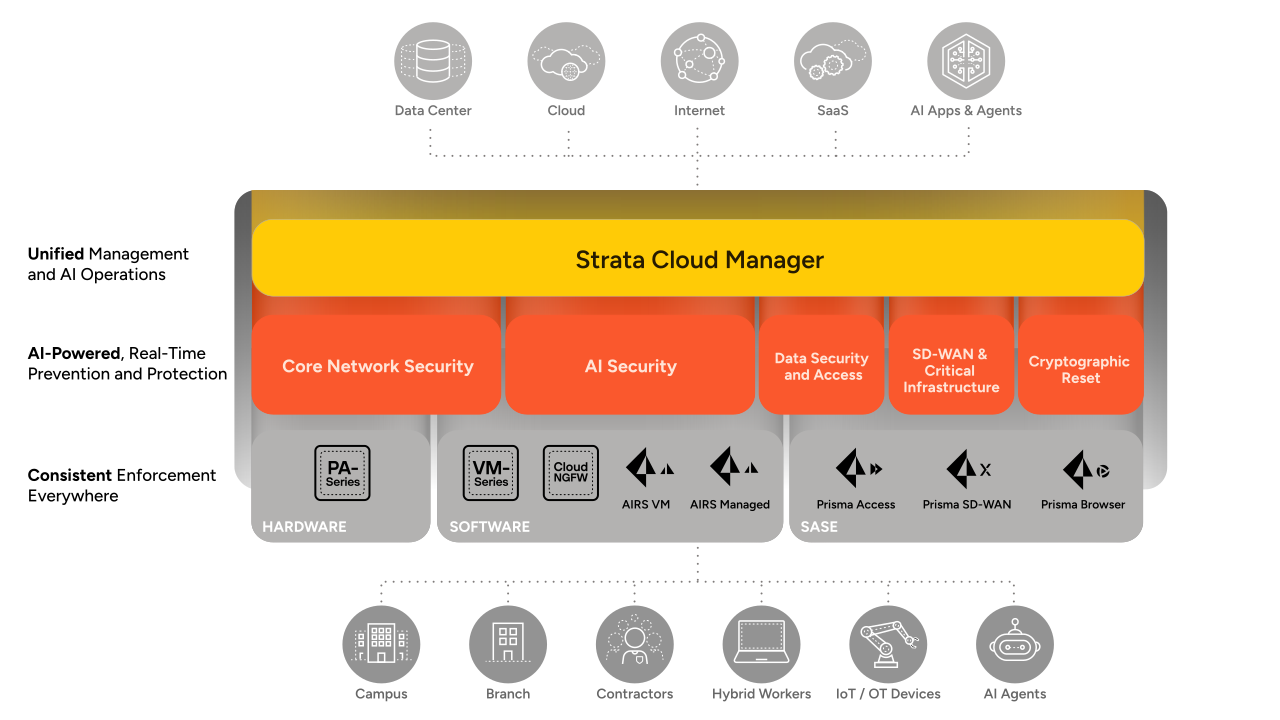
Plataforma de segurança de rede: inteligência, operações e aplicação unificadas

platform overview
platform overview
Principais recursos

Pare os ataques mais cedo. Proteja sua empresa conforme ela evolui.

Proteja pessoas e cargas de trabalho, simplifique as operações de segurança
e prepare-se para ameaças quânticas com uma plataforma unificada de segurança de rede.
Reconhecimento de analistas

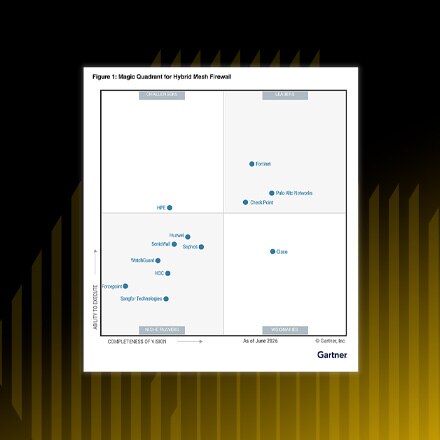
Foi nomeado líder. Três vezes.

Recursos

Perguntas frequentes

Uma plataforma de segurança de rede usa um conjunto de políticas e uma fonte de inteligência de ameaças em toda a rede, em vez de ferramentas separadas que não funcionam juntas. Uma ameaça detectada em um lugar é bloqueada em todos os lugares. A Palo Alto Networks entrega isso em firewalls de hardware e software, SASE e navegador, gerenciados pelo Strata Cloud Manager.
A IA de fronteira permite que os invasores encontrem vulnerabilidades e criem explorações funcionais em minutos, para que as equipes não tenham tempo para corrigir. Os invasores também usam a IA para automatizar o reconhecimento e se esconder por trás de proxies residenciais e serviços de nuvem confiáveis. A segurança de rede deve interromper os ataques antes que eles atinjam o alvo, não depois de acontecerem.
O Frontier Virtual Patching da Palo Alto Networks usa a IA de fronteira para encontrar vulnerabilidades e proteger sistemas antes que eles sejam conhecidos publicamente, geralmente antes da existência de um patch. As assinaturas IPS chegam somente após a divulgação. Nos primeiros 60 dias, nossa plataforma de IA multimodelo NOVA identificou mais de 14 mil vulnerabilidades de código aberto não divulgadas. As proteções são armazenadas para que os invasores não possam acessar as informações confidenciais da vulnerabilidade.
A defesa avançada de IP da Palo Alto Networks bloqueia a própria infraestrutura do invasor, então, não é necessário um arquivo ou domínio malicioso. Ela encontra e valida continuamente IPs controlados pelo invasor, mesmo por trás de proxies residenciais e serviços em nuvem, e os bloqueia antes de o ataque começar. O DNS Zero Trust impede que os invasores se conectem diretamente a um IP.
Não. Os agentes de segurança de rede da Palo Alto Networks recomendam ações e executam somente aquelas que você aprova, de acordo com as proteções integradas. Seis agentes especializados ajudam na implantação, solução de problemas, configuração, postura, ameaças e proteção de dados, para que sua equipe descarregue o trabalho repetitivo e mantenha o controle.